Unser Leben und unsere Werkzeuge
Bedeutet verschlüsselt auch privat?
Die Apps versprechen, dass unsere Nachrichten und unsere Dateien verschlüsselt sind, und andere entgegnen, dass ohnehin alles bei den Digitalkonzernen oder beim Staat landet. Kryptografen, Informatiker, die versucht haben, Personen in sogenannten anonymen Dateien wiederzufinden, Richter und die Unternehmen selbst, in ihrer eigenen Dokumentation, haben aufgeschrieben, wie weit diese Versprechen reichen und wo sie enden
Veröffentlicht am · Aktualisiert am
Das Gespräch ist fast jedes Mal schnell zu Ende. Immer zeigt jemand auf das kleine Schloss seines Messengers, und ein anderer zuckt mit den Schultern: Die lügen alle. Seit den Enthüllungen von Edward Snowden im Jahr 2013 gilt diese zweite Antwort als die klarsichtigste. Ich habe sie selbst gegeben, ohne je eine Zeile der Unternehmen über ihre eigenen Dienste gelesen zu haben.
Also wollte ich wissen, ob unsere Daten verkauft, weiterverwendet oder im Gegenteil verschlüsselt und anonymisiert werden, zuerst bei Apple und Meta, dann bei Telegram, Microsoft und Google. Dafür haben mich die Sicherheitsfachleute gelehrt, zuerst die Liste derer aufzustellen, vor denen man sich schützen will, eine Liste, die sie ein Bedrohungsmodell nennen. Darauf stehen der Werbetreibende, das Unternehmen selbst, der Dieb, der ein Telefon an sich nimmt, der Staat, dessen Bürger man ist, ein fremder Staat, ein Nachrichtendienst mit einer Anordnung. Da sich ihre Mittel und ihre Rechte unterscheiden, kann ein Schloss, das den Telefondieb aufhält, vor einer behördlichen Anordnung nachgeben.
 Zum Vergrössern antippen
Zwei Metiers
Das erste Dokument, das ich öffnete, hatte nichts Technisches an sich. Ihre Geschäftsberichte für 2024 sagen es ohne Umschweife: Apple verkauft vor allem Geräte und macht den Datenschutz zum Verkaufsargument, während Meta von gezielter Werbung lebt (Apple ; Meta 2024). Ein Engel wird Apple deshalb noch nicht, denn das Unternehmen baut seine eigene Werbevermarktung auf und erhebt eine Provision im App Store (Apple ; Meta 2024). Ich habe mich also entschieden, auf ihre Anreize statt auf ihre Absichten zu schauen. Drei Ökonomen, die die Forschung zur Ökonomie der Privatsphäre gesichtet haben, zählen Facebook zu den Vermittlern, die Werbetreibenden Fläche verkaufen, und erinnern daran, dass der Wert einer Information von den anderen Daten abhängt, mit denen man sie verknüpft (Acquisti, Taylor, u. a. 2015).
Diese Anreize haben vor Gericht Spuren hinterlassen. Schon 2011 ging die Federal Trade Commission, die amerikanische Verbraucherschutzbehörde, gegen Facebook vor, und 2019 erwirkte sie gegen das Unternehmen eine Strafe von fünf Milliarden Dollar. Im Mai 2023 warf sie Facebook erneut vor, den Zugriff von Entwicklern auf private Daten seiner Nutzer verlängert zu haben, nachdem es versprochen hatte, ihn einzuschränken (Federal Trade Commission (FTC) 2023). Ich habe die Jahreszahlen zweimal nachgelesen: drei Verfahren in zwölf Jahren, gegen dasselbe Unternehmen, wegen derselben Art von Versprechen.
Das Wort „verkaufen“ verlangte mir allerdings mehr Sorgfalt ab. Es vermischt drei Handlungen: Daten abtreten, sie einem Dritten mitteilen und sie weiterverwenden. Die DSGVO, die europäische Verordnung von 2016, zählt sogar das blosse Abfragen zu den Verarbeitungen (Parlement européen et Conseil de l’Union européenne 2016). Bei Meta verschlüsselt derselbe Konzern den Inhalt der WhatsApp-Nachrichten Ende-zu-Ende (WhatsApp 2023).
Der Inhalt der Nachrichten
Diese Ende-zu-Ende-Verschlüsselung war meine erste Erleichterung. Wenn sie tatsächlich aktiv ist, können nur Absender und Empfänger eine Nachricht lesen, und der Dienst, der sie befördert, sieht darin nur eine unlesbare Zeichenfolge (Abelson u. a. 2015). Das lässt sich beweisen, vorausgesetzt, das Protokoll, das mathematische Rezept der Verschlüsselung, ist veröffentlicht und andere können darin nach Lücken suchen.
So nutzt WhatsApp das Signal-Protokoll, das bereits mehr als eine Milliarde Menschen diente, als fünf Kryptografen es 2017 genau unter die Lupe nahmen. Seine Schlüssel wechseln mit jeder gesendeten Nachricht. Dieses Team zeigte, dass seine Eigenschaften aus schwarz auf weiss niedergeschriebenen Annahmen folgen, ohne das System für perfekt zu erklären, und diese Vorsicht hat mich mehr beruhigt als ein Versprechen (Cohn-Gordon u. a. 2017).
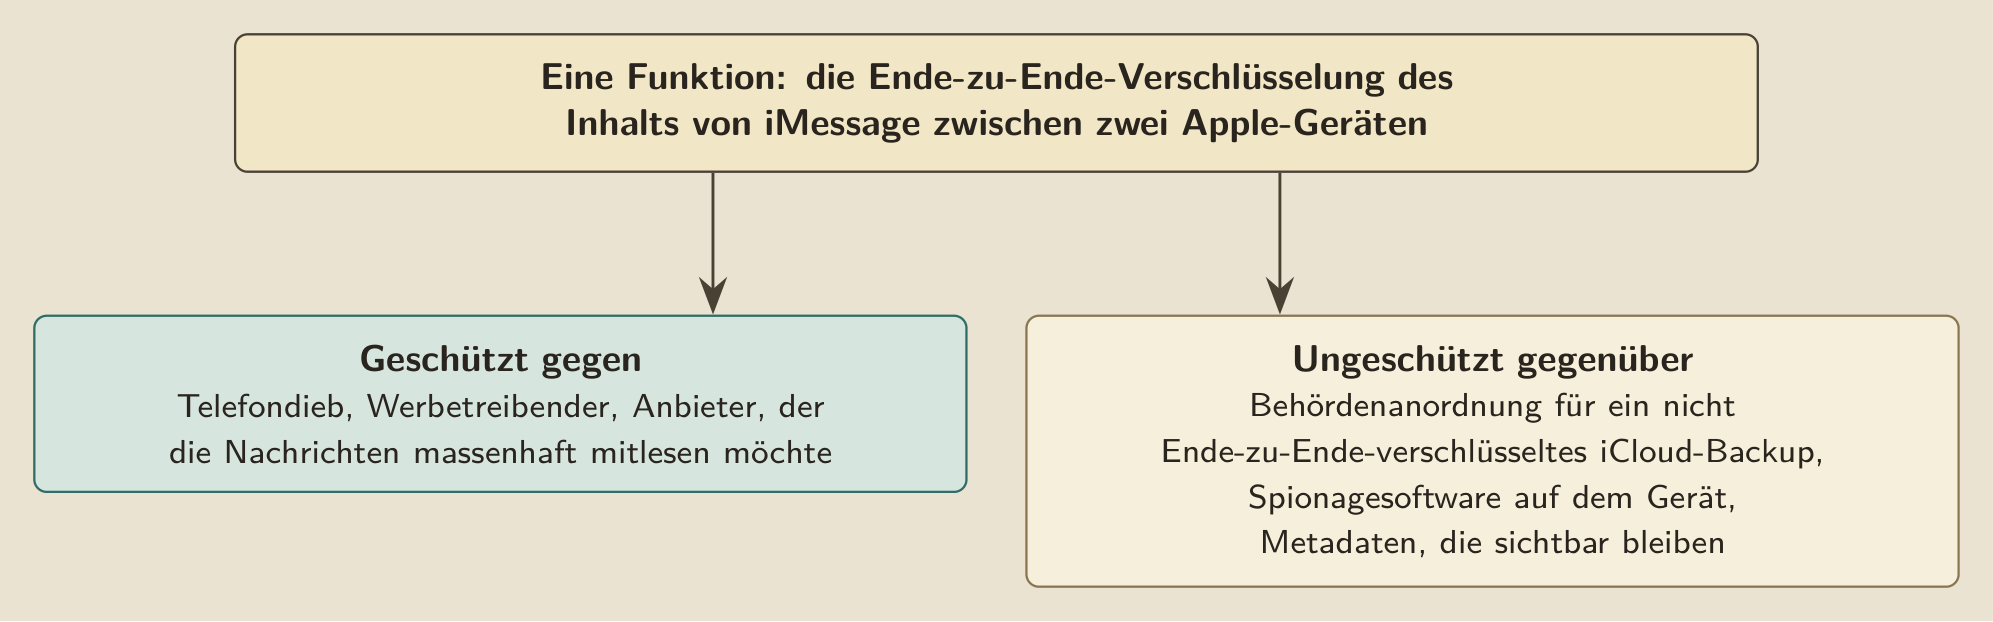
Bei Apple verschlüsselt auch iMessage Ende-zu-Ende, aber nur zwischen zwei Geräten der Marke. An ein Telefon einer anderen Marke verlässt die Nachricht iMessage, und mit ihr diese Verschlüsselung (Apple 2024b).
Die eigentliche Überraschung wartete in den Einstellungen von iCloud auf mich. In diesen Werkseinstellungen sind fünfzehn Datenkategorien Ende-zu-Ende verschlüsselt. Mit dem Erweiterten Datenschutz steigen sie auf fünfundzwanzig, Backups und Fotos inbegriffen, und Apple kann diesen Inhalt nicht mehr herausgeben, selbst auf behördliche Anordnung nicht. Dieser Schutz wird von Hand aktiviert, und wer den Zugang zu seinem Konto verliert, kann nicht mehr auf Apple zählen, sondern nur noch auf den Code eines seiner Geräte, einen Wiederherstellungskontakt oder einen Wiederherstellungsschlüssel (Apple 2024a). Ich sah darin einen ehrlichen Grund, ihn nicht vorzuschreiben, und auch einen bequemen.
Bei Telegram fand ich den deutlichsten Abstand zwischen Image und Dokumentation. Seine gewöhnlichen Unterhaltungen und seine Gruppen sind bis zu seinen Servern verschlüsselt, und nur die „geheimen Chats“, eine Option, die man zu zweit eröffnen muss, reichen von Ende zu Ende (Telegram 2024b). Mit Stand vom 27. Oktober 2026 gibt Telegram an, die gewöhnlichen Nachrichten auf seinen Servern aufzubewahren und deren Schlüssel auf Rechenzentren in mehreren Ländern zu verteilen (Telegram 2026). In seinen häufig gestellten Fragen fragt sich das Unternehmen selbst, warum es nicht alle Chats geheim macht. Es antwortet, dass es in diesem Modell keine elegante Lösung gebe, um seinen Verlauf auf einem neuen Telefon wiederzufinden, und nutzt die Gelegenheit, WhatsApp dessen entschlüsselbare Backups vorzuwerfen, mit einer Selbstsicherheit, die mich lächeln liess (Telegram 2024b).
Sein hauseigenes Protokoll, MTProto, hat die Forscher angezogen. Im Jahr 2021 meldeten zwei Informatiker darin einen möglichen Angriff in dem Moment, in dem die Schlüssel erneuert werden; ich habe nur ihre Zusammenfassung gelesen (Miculan und Vitacolonna 2021).
Im selben Jahr zeigte ein Team aus London, dass ein im Netz platzierter Angreifer die Reihenfolge der Nachrichten ändern konnte. Ihr Beispiel brachte mich zum Lachen: „ich sage ja zu“, „allen Pizzas“, „ich sage nein zu“, „allen Verbrechen“, und es genügt, zwei Stücke zu vertauschen. Nach ihrer Warnung vom April 2021 korrigierte Telegram seine Apps und zahlte ihnen eine Prämie (Albrecht u. a. 2021). Im Jahr 2022 bewies dieses Team die Sicherheit einer korrigierten Variante des Kanals zwischen der App und den Servern, unter ungewöhnlichen Annahmen, und auch hier habe ich nur die Zusammenfassung gelesen (Albrecht u. a. 2022). Selbst bewiesen endet dieser Kanal an den Servern von Telegram, und diese Arbeiten sagen nichts über die Apps von 2026 aus.
Für seine Berechnungen mit künstlicher Intelligenz auf entfernten Servern beschrieb Apple 2024 ein System, Private Cloud Compute, in dem ihm keine personenbezogenen Daten zugänglich wären. Apple verspricht, dessen Software zu veröffentlichen, damit Forscher sie überprüfen, und jenseits dessen, was sich überprüfen lässt, bleibt nur sein Wort (Apple 2024d).
Der Umschlag
Die Verschlüsselung schützt den Inhalt, und das ist schon viel. Sie lässt die Metadaten draussen, den Umschlag des Briefes: wer wem schreibt, wann, wie lange (Mayer u. a. 2016).
Die allererste Enthüllung von Snowden, am 6. Juni 2013, betraf gerade Umschläge. An diesem Tag erfuhr man, dass eine geheime Anordnung den Netzbetreiber Verizon verpflichtete, dem FBI und der NSA die Metadaten der Anrufe von Millionen Amerikanern zu übergeben. Ein Jahr später stellte ein Forscher, der Überwachung untersucht, bereits fest, dass sie auf Forderungen nach besserer Verschlüsselung stiess (Lyon 2014). Ich hatte Snowden zitiert, als hätte sich seither nichts bewegt, und nahm mir vor, jede Tatsache zu datieren.
Blieb die Frage, wie viel ein Umschlag wirklich verrät. Um das zu messen, stellten drei Forscher eine Android-App online, die den Anruf- und SMS-Verlauf derjenigen abrief, die sie installierten. So sammelten sie bei 823 Freiwilligen 251.788 Anrufe und mehr als eine Million SMS, ohne ein Wort ihres Inhalts (Mayer u. a. 2016).
Den Rest las ich mit wachsendem Unbehagen. In diesen Aufzeichnungen führt eine Teilnehmerin früh an einem Morgen ein langes Telefonat mit ihrer Schwester. Dann, zwei Tage später, ruft sie mehrmals eine Klinik für Familienplanung an und ruft dort zwei Wochen und einen Monat danach erneut an (Mayer u. a. 2016). Ein Teilnehmer ruft oft einen Waffenhändler an, der auf ein halbautomatisches Gewehr spezialisiert ist. Ein anderer erhält einen langen Anruf von einer kardiologischen Abteilung und ruft dann die Hotline eines Geräts an, das Herzrhythmusstörungen überwacht. Bei diesen beiden Teilnehmern bestätigten die Forscher mit öffentlichen Quellen die Herzerkrankung und das Gewehr, und sie errieten auch, wer in einer Partnerschaft lebte (Mayer u. a. 2016).
Ihre Freiwilligen, warnen sie, sind nicht repräsentativ für die Bevölkerung, und bei einem zufällig ausgewählten Anschlussinhaber wären diese Schlüsse nicht immer möglich (Mayer u. a. 2016). Nun sehen auch die verschlüsselten Messenger einen Umschlag: die Nummer, manchmal das Adressbuch, die Netzwerkadresse (Telegram 2026). Bei WhatsApp beschreibt das Whitepaper die Verschlüsselung des Inhalts im Detail, und es hört beim Inhalt auf (WhatsApp 2023).
Im Jahr 2021 übergab Amnesty International dem Citizen Lab, einem Labor, das digitale Überwachung untersucht, die Backups einiger iPhones, ohne weiteren Kontext zu den Geräten oder zur Untersuchung. Das Labor bestätigte darin vier Infektionen mit der Spionagesoftware Pegasus. Seine eigenen Untersuchungen beschrieben iPhones, die über iMessage infiziert wurden, ohne einen einzigen Klick ihrer Besitzer, und vier Backups sagen nicht, wie viele Telefone betroffen sind (Citizen Lab 2021).
Die sogenannten anonymen Dateien
Diese Umschläge versprechen die Dienste gern zu anonymisieren, und ich war bereit zu wetten, dass das Versprechen nie hält. Diese Anonymisierung schützt etwas anderes als die Verschlüsselung, denn sie soll verhindern, dass man eine Angabe einer Person zuordnet, und nicht entscheiden, wer sie lesen kann.
Für einen Wettbewerb hatte Netflix die Filmbewertungen von 500.000 Abonnenten veröffentlicht, ohne ihre Namen. Im Jahr 2008 zeigten zwei Informatiker, dass acht Bewertungen eines Abonnenten, selbst mit zwei Fehlern und ungefähren Daten, genügen, um seinen Eintrag in 99 % der Fälle wiederzufinden (Narayanan und Shmatikov 2008). Danach versuchten sie es bei rund fünfzig Nutzern von IMDb, einer Website, auf der man Filme öffentlich bewertet. Einer der wiedergefundenen Einträge liess politische und religiöse Ansichten erahnen, durch Bewertungen von Fahrenheit 9/11 und von zwei Filmen über Jesus. Sie sehen darin nur einen Beleg dafür, dass der Angriff funktioniert (Narayanan und Shmatikov 2008).
Im Jahr 2013 untersuchte ein anderes Team fünfzehn Monate an Mobiltelefonspuren, die anderthalb Millionen Menschen in einem kleinen europäischen Land hinterlassen hatten. Für jede Person notierte der Betreiber Stunde für Stunde die Antenne, die ihr Telefon empfing. In diesen Aufzeichnungen genügten vier zufällig gewählte Punkte, um 95 % der Personen von allen anderen zu unterscheiden. Eine Spur zu unterscheiden heisst jedoch nicht, ihr einen Namen zu geben, und der Angreifer muss diese vier Punkte zuerst kennen (Montjoye u. a. 2013).
Ich wollte gerade meine Wette einstreichen, als eine Übersichtsarbeit von 2011 ihr einen Dämpfer versetzte. Ihre vier Autoren trugen darin vierzehn veröffentlichte Angriffe zur Re-Identifizierung zusammen. Beim berühmtesten hatte man die Entlassungsakte des Gouverneurs von Massachusetts aus dem Krankenhaus wiedergefunden, dank eines Wählerverzeichnisses, das für zwanzig Dollar gekauft worden war (El Emam u. a. 2011). Dieses Verzeichnis enthielt, wie die Akte, sein Geburtsdatum, seine Postleitzahl und sein Geschlecht. Von den vierzehn zielten nur zwei auf normgerecht anonymisierte Daten, und derjenige, der Gesundheitsdaten betraf, hatte nur 0,013 % der Akten wiedergefunden. Diese Fälle, urteilen die Autoren, sind zu wenige, um Schlüsse zu ziehen, und ihre Daten enden 2010 (El Emam u. a. 2011).
Im Jahr 2015 ergänzt eine Korrektur, dass der Erstautor die Firma Privacy Analytics gegründet hat, zusätzlich zu der bereits angegebenen Beratung zur Anonymisierung (El Emam u. a. 2015). Das widerlegt die Übersichtsarbeit nicht, aber ich hätte es gern gewusst, bevor ich sie las.
Im Jahr 2012 suchten drei Informatiker nach einer solideren Methode, in einem Artikel, von dem ich nur die Zusammenfassung gelesen habe. Ihnen zufolge kann eine Zufallsstichprobe, in der jeder Eintrag einigen anderen ähnelt, unter Bedingungen garantieren, dass sich eine Analyse mit oder ohne eine bestimmte Person kaum verändert (Li u. a. 2012).
Auch das europäische Recht trennt zwei Dinge. Die Namen durch Codes zu ersetzen und die Zuordnungstabelle unter Verschluss zu halten, ist für dieses Recht eine Pseudonymisierung: Die Daten bleiben jemandem zuordenbar (Parlement européen et Conseil de l’Union européenne 2016). Seit 2020 verlangt die französische Datenschutzbehörde, die CNIL, zu prüfen, dass man eine Person nicht mehr herausgreifen, ihre Dateien nicht mehr verknüpfen und über sie keine nahezu sichere Information mehr erraten kann (CNIL 2020).
Die Werkseinstellung
Die Standardeinstellungen nahmen in meiner Untersuchung mehr Raum ein als geplant. Im Jahr 2015 erinnerten drei Forscher daran, dass man sie beibehält, weil es bequem ist, und dass man sie gern für Empfehlungen hält. Ihr Beispiel sprach mich an: Nach einer Änderung der Standardeinstellung hat sich der Anteil der Facebook-Profile, die ihr Gymnasium öffentlich zeigten, zwischen 2009 und 2010 ungefähr verdoppelt (Acquisti, Brandimarte, u. a. 2015).
Diesen Preis der Standardeinstellung sieht man am besten bei den Backups. Ohne den Erweiterten Datenschutz besitzt Apple die Schlüssel der iCloud-Backups und kann deren Inhalt, Nachrichten inbegriffen, auf eine gültige behördliche Anordnung hin herausgeben (Apple 2024b, 2024c). In diesem Fall wird eine iMessage, die unterwegs verschlüsselt war, wieder lesbar, sobald sie in einem gewöhnlichen Backup schlummert. Laut der EFF, einer amerikanischen Organisation zur Verteidigung digitaler Freiheiten, kennt die Polizei diese Lücke seit Langem (Electronic Frontier Foundation ; Apple 2025).
WhatsApp hatte dieselbe Schwachstelle, denn seine Backups gingen ohne Ende-zu-Ende-Verschlüsselung zu Google Drive oder iCloud. Im Jahr 2021 beschrieben zwei Ingenieure von Meta die Option, die sie verschlüsselt. Ihr Schlüssel bleibt beim Nutzer oder in einem Hardware-Tresor, der sich nach zu vielen Fehlversuchen endgültig sperrt (Krassovsky und Cadden 2021).
Bei Dateien im Netz sagt das Wort „verschlüsselt“ nicht, wer die Schlüssel hält. Mit Stand vom 27. Oktober 2026 verschlüsselt Microsoft jede Datei von OneDrive mit einem eigenen Schlüssel, behält aber die Hauptschlüssel (Microsoft 2026c). Sein Persönlicher Tresor verlangt eine zusätzliche Identitätsprüfung, um einen Ordner von OneDrive zu öffnen, ohne etwas über diese Schlüssel zu sagen (Microsoft 2026g). Bei Google wird der Inhalt von Drive für die Suche und die Sicherheit verarbeitet, und nur vier Editionen für Unternehmen und Bildungseinrichtungen überlassen die Schlüssel der Organisation (Google 2026b, 2026a).
Zur Nutzung der Daten: Microsoft indexiert den Inhalt von OneDrive, nimmt ihn von gezielter Werbung aus und teilt Daten innerhalb seines Konzerns, was kein Verkauf ist. Microsoft verspricht auch, dass die Dateien von Privatpersonen nicht die Modelle seines Assistenten Copilot trainieren, was nicht ausschliesst, sie zu lesen, um zu antworten. Seit August 2026 verweisen seine häufig gestellten Fragen die neue App jedoch auf andere Regeln, in denen ich mich schliesslich verirrt habe (Microsoft 2026e, 2026a, 2026f, 2026d).
Der Staat
Diesen Angreifer hält die Kryptografie allein nicht fern. Im Jahr 2014 beschrieb eine amerikanische Aufsichtsbehörde, wie das Programm PRISM Daten von den grossen Anbietern erhielt (Privacy and Civil Liberties Oversight Board (PCLOB) 2014). Seine Grundlage, ein Gesetzesartikel, der auf Ausländer ausserhalb der Vereinigten Staaten zielt, wurde 2024 vom Kongress erneut genehmigt (Congres des Etats-Unis 2024). Seit 2018 erlaubt es der CLOUD Act zudem, von einem Anbieter im Ausland gespeicherte Daten zu verlangen (Congres des Etats-Unis 2018). Schliesslich erhält das FBI mit seinen National Security Letters ohne Richter bestimmte Daten von Kunden, oft mit dem Verbot, darüber zu sprechen (Electronic Frontier Foundation 2023).
Ein Fall zeigt diese Gesetze bei der Arbeit. Im Dezember 2013 erwirkten Bundesagenten, die einen Drogenhandel vermuteten, einen Durchsuchungsbefehl für die E-Mails eines Microsoft-Kunden, die in Dublin aufbewahrt wurden. Der Fall gelangte bis vor den Obersten Gerichtshof, der ihn im April 2018 nach der Verabschiedung des CLOUD Act abschloss, ohne zu sagen, ob die E-Mails übergeben wurden (Supreme Court of the United States 2018).
Die Ende-zu-Ende-Verschlüsselung begrenzt die Forderungen eines Staates, denn ein Unternehmen gibt keinen Inhalt heraus, den es nicht lesen kann. Regierungen fordern deshalb eine Hintertür, einen den Behörden vorbehaltenen Zugang. Im Jahr 2015 antworteten ihnen fünfzehn Kryptografen in einem Artikel mit dem Titel Keys Under Doormats, Schlüssel unter der Fussmatte. Sie erinnern daran, dass eine Einheit des FBI 1992 vorhersagte, höchstens 40 % der abgehörten Gespräche würden drei Jahre später noch verständlich sein, während die Polizei heute weit besser überwacht (Abelson u. a. 2015). Ich fragte mich, wie vielen Vorhersagen dieser Art ich aufs Wort geglaubt hatte. Ihnen zufolge sucht sich eine Schwachstelle nicht aus, wer sie benutzt. So kann der für die Polizei vorgesehene Schlüssel gestohlen oder morgen von einer anderen Regierung eingefordert werden, und eine für Kriminelle geschwächte Verschlüsselung ist es auch für Journalisten und Dissidenten (Abelson u. a. 2015).
Das Vereinigte Königreich hat das Argument auf die Probe gestellt. Im Januar 2025 verlangte eine geheime Anordnung von Apple einen Zugang zu den verschlüsselten iCloud-Daten. Apple zog es vor, seinen britischen Nutzern den Erweiterten Datenschutz zu entziehen, statt eine Hintertür hineinzubohren. Im August erklärten die Vereinigten Staaten, das Vereinigte Königreich ziehe seine Forderung zurück, und im Oktober wurde bekannt, dass es sie allein für die britischen Nutzer neu gefasst hatte (Electronic Frontier Foundation ; Apple 2025).
Die Europäische Union hat die clientseitige Analyse ins Auge gefasst, bei der das Telefon den Inhalt prüft, bevor es ihn verschlüsselt. Ihr Vorhaben gegen Darstellungen sexuellen Kindesmissbrauchs, „chat control“ genannt, wollte diese Analyse lange vorschreiben, bevor die Mitgliedstaaten darauf verzichteten. Im Frühling 2026 lehnte das Parlament es ab, die Regelung zu verlängern, die freiwilliges Scannen erlaubte, dann kündigt eine Aktualisierung eine mögliche Wiederaufnahme bis 2028 an (Electronic Frontier Foundation 2026).
Apple selbst hatte 2021 ein solches System für die Fotos in iCloud angekündigt und es 2022 wieder aufgegeben (Apple 2022). Vierzehn Fachleute, darunter elf Unterzeichner von 2015, untersuchten es in Bugs in Our Pockets. Ihnen zufolge hatte Apple einige der besten Talente der Kryptografie darauf angesetzt, ohne ein sicheres System zu erhalten, und ein solcher Überwachungsmechanismus kann zweckentfremdet werden (Abelson u. a. 2024).
Die Zahl dieser Anfragen veröffentlichen die Unternehmen. Im Jahr 2024 erhielt Meta für Facebook 645.908 Anfragen von Regierungen und lieferte bei 500.275 davon mindestens eine Angabe. Das ist fast das Zweieinhalbfache der Gesamtzahl von 2019, und mit einem solchen Anstieg hatte ich nicht gerechnet, auch wenn diese Zahlen nicht sagen, welche gelieferten Daten verschlüsselt waren (Meta 2025). Bei Microsoft zählt man 5.587 amerikanische Anfragen zu Privatpersonen im zweiten Halbjahr 2025, erhaltene Anfragen und keine herausgegebenen Dateien (Microsoft 2026b). Seine Datenschutzerklärung sagt nicht, wie oft das Unternehmen E-Mails oder Dateien ausliefert (Microsoft 2026e, 2026b).
Telegram hat die seltsamste Geschichte. Seine Datenschutzrichtlinie sah mit Stand vom 22. September 2024 vor, die IP-Adresse und die Nummer nur eines Terrorverdächtigen herauszugeben, und fügte hinzu, dass dies noch nie vorgekommen sei (Telegram 2024c). Schon am nächsten Tag betraf die Klausel jede Person, die krimineller Aktivitäten verdächtigt wurde, weiterhin für die IP-Adresse und die Nummer (Telegram 2026, 2024a). Sein Chef war im Vormonat in Frankreich festgenommen worden, teilweise weil das Unternehmen sich weigerte, in einer Ermittlung zur Ausbeutung von Kindern Daten herauszugeben (Whittaker 2025). Dennoch behauptete Telegram in seiner Klarstellung, diese Weitergaben seien seit 2018 möglich und hätten bereits stattgefunden (Telegram 2024a). Ich habe die beiden Texte nebeneinander nachgelesen, ohne sie in Einklang bringen zu können.
Für 2024 meldet Telegram laut einem Journalisten von TechCrunch 900 Weitergaben an amerikanische Behörden, die 2.253 Nutzer betrafen. Eine kollaborative Karte des Mediums Meduza zählte über den grössten Teil des Jahres weltweit nur 14 erfüllte Anfragen, und der Journalist liest darin einen starken Anstieg nach der Festnahme (Whittaker 2025).
Die Datenhändler schliesslich entziehen sich all dem. Im Jahr 2016 erfassten zwei Forscher die versteckten Tracker auf der Million meistbesuchter Websites (Englehardt und Narayanan 2016).
Das Tracking
Der sichtbarste Schutz von Apple erschien mir auch als der zweideutigste. Seit App Tracking Transparency muss eine App um Erlaubnis bitten, bevor sie ihren Nutzer von einer App zur nächsten verfolgt (Kollnig u. a. 2022). Um die Wirkung zu messen, verglichen fünf Forscher 2022 zwei Versionen von 1.759 Apps, vor und nach der Regel. In der zweiten war die Werbe-ID zwar blockiert, doch die Zahl der Tracking-Bibliotheken hatte sich kaum verändert. Neun Apps berechneten sogar gemeinsam eine aus den Merkmalen des Telefons abgeleitete Kennung, mit einem Code, den eine Tochterfirma von Alibaba lieferte, entgegen den Regeln von Apple. Apple, merken sie an, betreibt selbst bestimmte Formen des Trackings, und sie übernehmen eine Schätzung aus der Presse, die die Verluste der Branche auf rund zehn Milliarden Dollar beziffert (Kollnig u. a. 2022).
Derselbe Schritt diente also den Nutzern von Apple und seiner Werbevermarktung und kam seine Konkurrenten in der Werbung teuer zu stehen. Ich konnte nicht entscheiden, was von diesen dreien für Apple am meisten zählte.
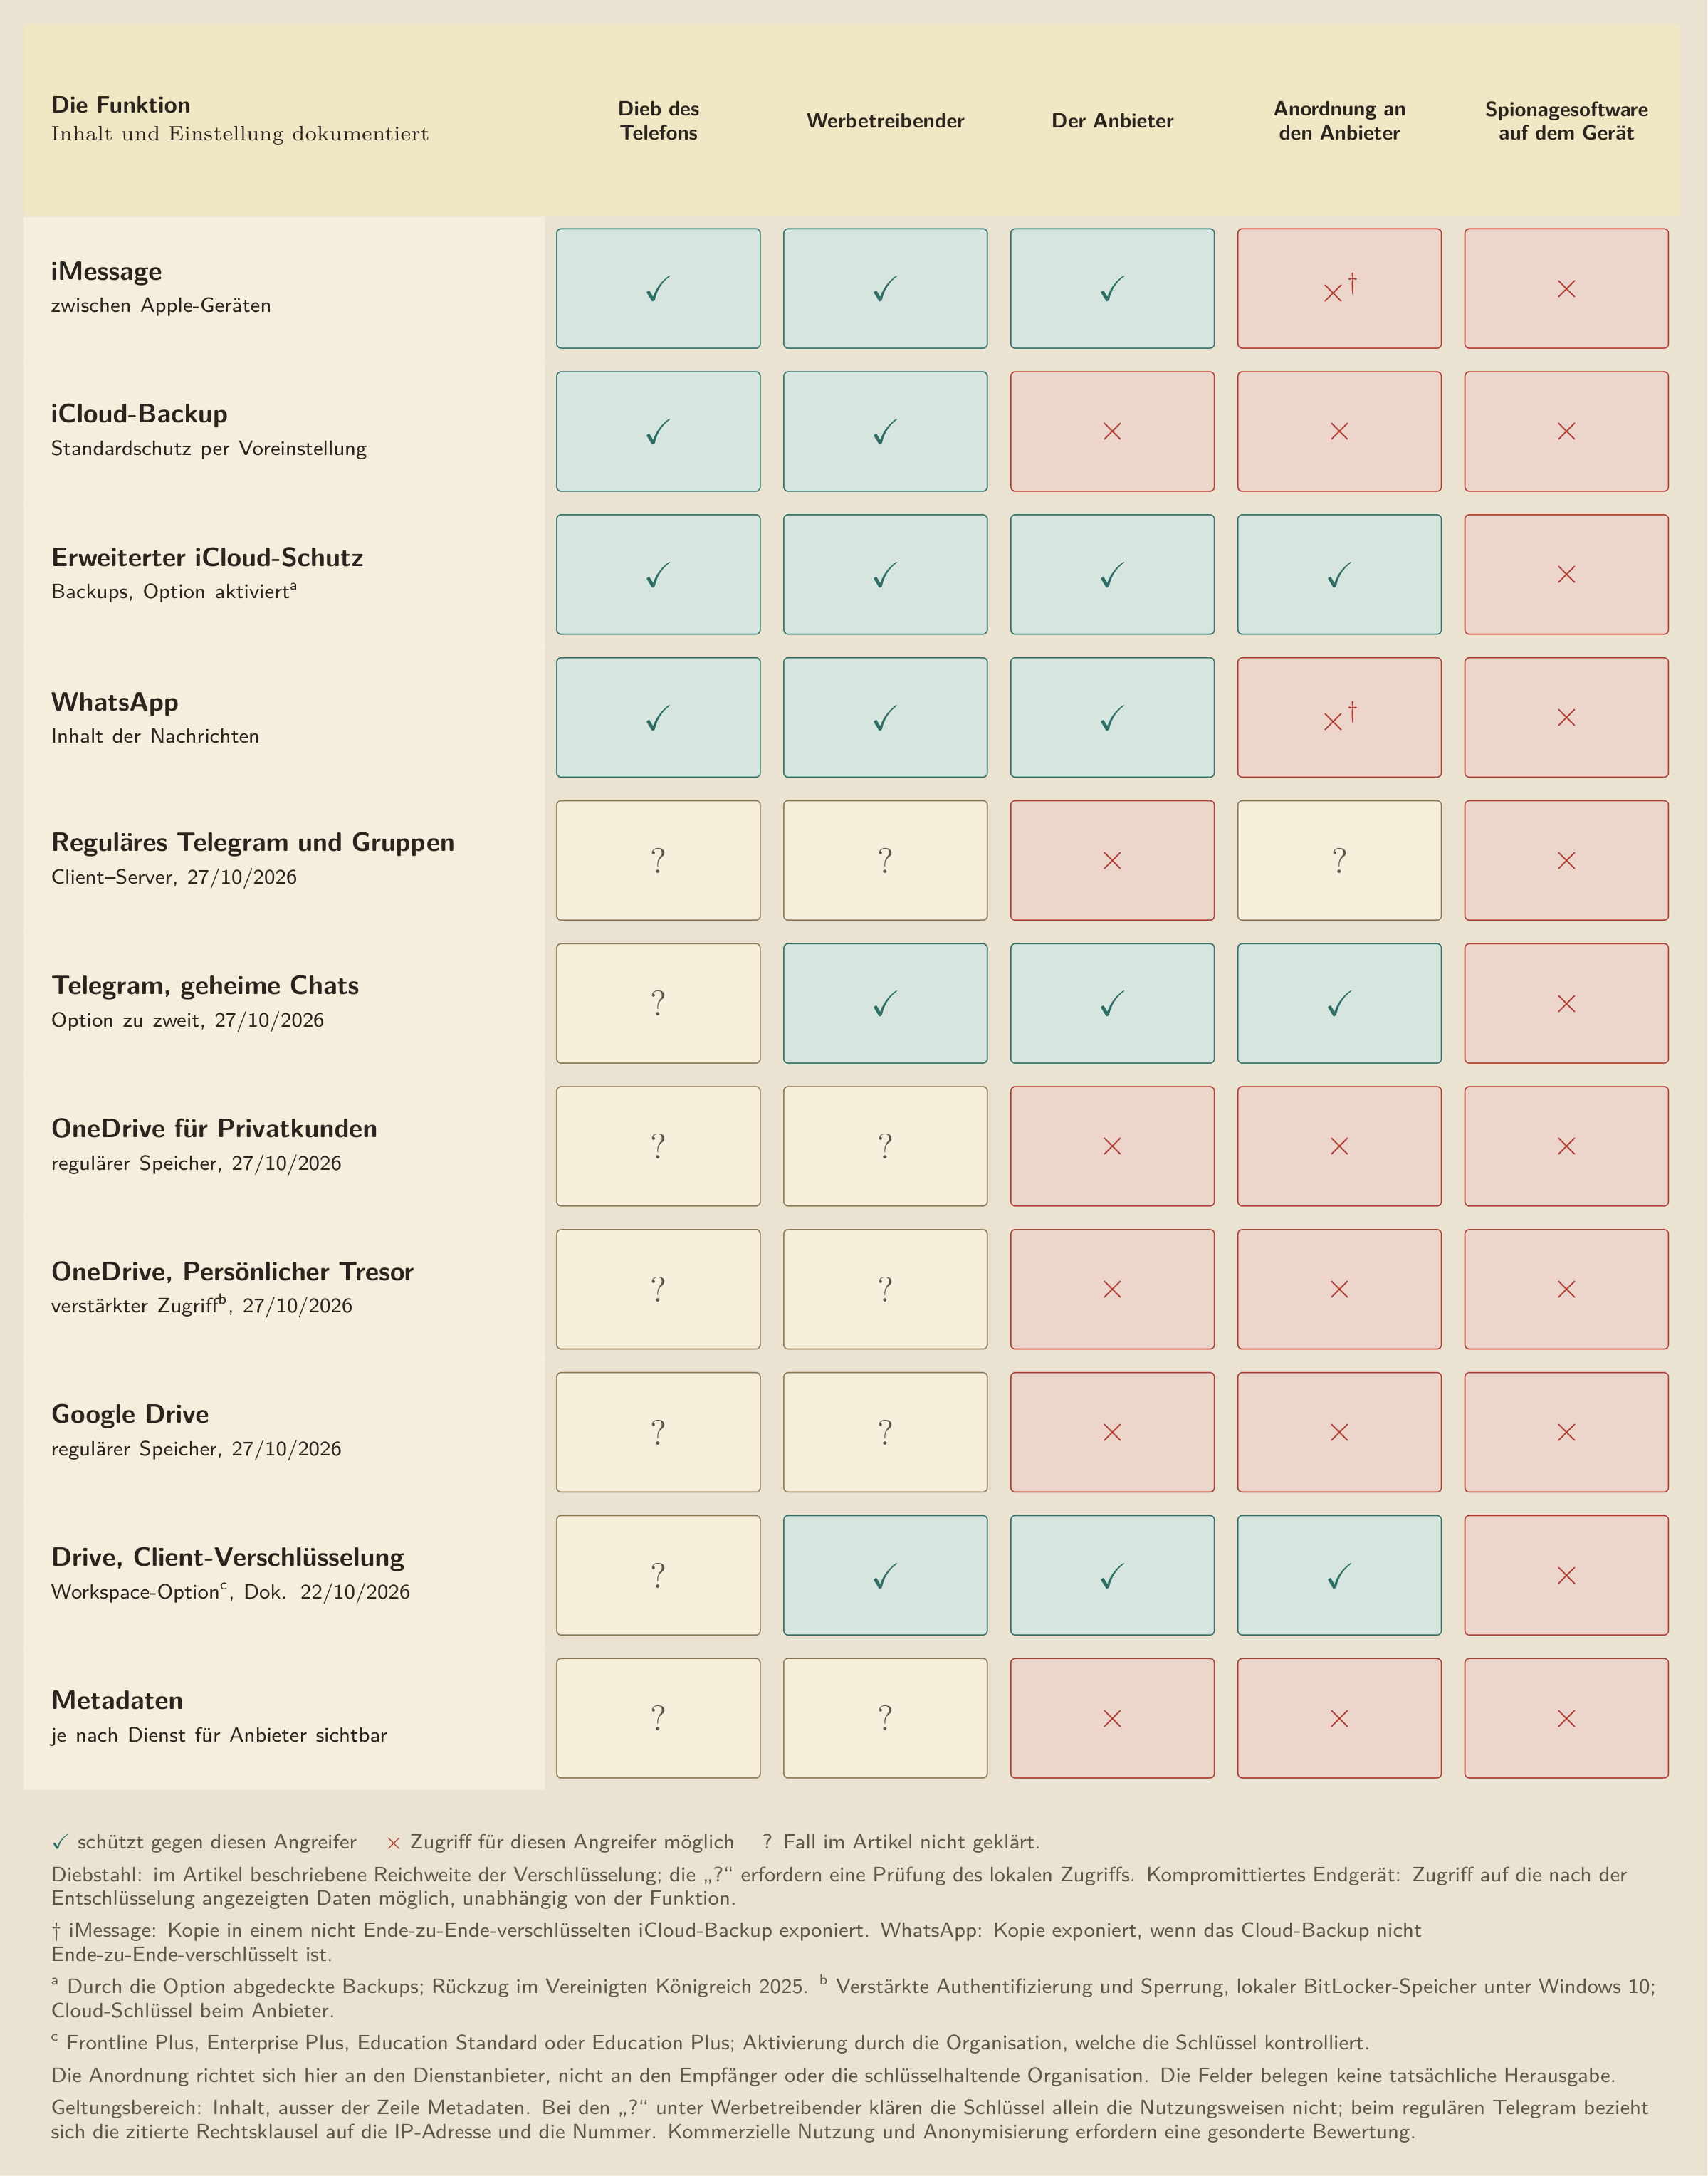
Am Ende trug ich alles in eine Tabelle ein, eine Zeile pro Funktion und eine Spalte pro Angreifer.
 Zum Vergrössern antippen
Drei Themen sind ausserhalb meiner Untersuchung geblieben: das Recht Land für Land, Spionagesoftware über die vier Backups des Citizen Lab hinaus und der Markt der Datenhändler. Ich habe auch nicht herausgefunden, wie viele Menschen die als Option angebotenen Schutzfunktionen aktivieren.
Ich für meinen Teil komme aus dieser Untersuchung weniger zynisch und weniger beruhigt heraus. Wo die Ende-zu-Ende-Verschlüsselung greift, liest der Anbieter nicht mit, und das lässt sich beweisen. Und ein Unternehmen, das in einem Punkt gelogen hat, macht damit seine Mathematik nicht falsch. Doch der Umschlag, das in der Werkseinstellung belassene Backup, die behördliche Anordnung und das infizierte Telefon bleiben. Ich frage einen Dienst nicht mehr, ob er meine Daten schützt, ich suche, welche Funktion mich schützt, mit welcher Einstellung und vor wem. „Ich habe nichts zu verbergen“ genügt mir nicht mehr, denn man schliesst die Toilettentür, ohne etwas Verwerfliches zu verheimlichen. Und darüber, was zu verbergen wäre, entscheidet, wer die Daten besitzt. Ich frage mich, wie viele Menschen wissen, in welchem Menü sich der Schutz befindet, den sie bräuchten.
Literatur
Was sich geändert hat
- : Der Text ist als Erzählung neu geschrieben, sein Titel bleibt gleich. Er behält seine einundfünfzig Quellen und entnimmt ihnen Tatsachen, die er bisher nicht nannte: die Verfahren der FTC gegen Facebook seit 2011, die Zahl der iCloud-Kategorien, die mit und ohne Erweiterten Datenschutz verschlüsselt sind, den Angriff auf die Reihenfolge von Telegram-Nachrichten, die Stanford-Studie zu den Anrufprotokollen von 823 Freiwilligen, die Einzelheiten der Re-Identifizierungen bei Netflix und beim Gouverneur von Massachusetts sowie die an 1.759 Apps gemessene Wirkung von App Tracking Transparency. Die Abschnitte, die dem Leser eine Methode gaben, und der Verweis auf zwei andere Beiträge sind entfernt. Was der Anlass war: Der Beitrag erzählt nun die Untersuchung und überlässt dem Leser den Schluss. Jede neue Tatsache wurde in ihrer Quelle nachgelesen, und der Text sagt, wenn drei Studien nur in ihrer Zusammenfassung gelesen werden konnten. Das erste Schaubild trägt keinen Satz mehr, der eine Schlussfolgerung zieht.
- : Der Text ist auf Grundlage der Gespräche des Autors mit Menschen aus seinem Umfeld darüber neu geschrieben, was mit unseren Daten geschieht. Die Untersuchung wird auf Telegram, Microsoft und Google Drive sowie auf den Verkauf, die Weiterverwendung und die Anonymisierung von Daten ausgeweitet. Was der Anlass war: Der Beitrag geht nun von der Erfahrung aus, aus der er entstanden ist, und unterscheidet Verschlüsselung, erlaubte Nutzungen und das Risiko einer Reidentifizierung. Die zusätzlichen Dienste und ihre Optionen werden zum Stand der eingesehenen Dokumente mit ihren Quellen und Grenzen untersucht.
- : Die verwendete Methode wird als dieselbe wie in einem anderen Beitrag des Korpus ausgewiesen. Was der Anlass war: Das Ledger dieses Textes trägt seit seiner Abfassung «dieselbe Methode wie der Beitrag über Abfalltrennung», und dieser Satz hatte nie einen Leser erreicht.
- : Pauschaler Zynismus wird als Schlussfehler benannt, mit seinem Verweis. Was der Anlass war: Das Ledger dieses Textes trägt diese Verbindung seit seiner Abfassung, und sie hatte nie einen Leser erreicht.