Le nostre vite e i nostri strumenti
Cifrato significa privato?
Le applicazioni promettono che i nostri messaggi e i nostri file sono cifrati, e altri rispondono che tutto finisce comunque nelle mani dei giganti del digitale o dello Stato. Crittografi, informatici che hanno tentato di ritrovare delle persone in archivi cosiddetti anonimi, giudici e le aziende stesse, nella loro documentazione, hanno scritto fin dove arrivano queste promesse, e dove si fermano
Pubblicato il · Aggiornato il
La discussione si arena quasi ogni volta. C’è sempre qualcuno che mostra il piccolo lucchetto della sua app di messaggistica, e un altro che alza le spalle: mentono tutti. Dalle rivelazioni di Edward Snowden nel 2013, questa seconda risposta passa per la più lucida. L’ho data anch’io, senza aver mai letto una riga delle aziende sui loro stessi servizi.
Ho quindi voluto sapere se i nostri dati vengono venduti, riutilizzati, oppure al contrario cifrati e anonimizzati, prima da Apple e Meta, poi da Telegram, Microsoft e Google. Per farlo, gli specialisti della sicurezza mi hanno insegnato a stilare prima l’elenco di coloro da cui ci si vuole proteggere, un elenco che chiamano un modello di minaccia. Vi si trovano l’inserzionista, l’azienda stessa, il ladro che raccoglie un telefono, lo Stato di cui si è cittadini, uno Stato straniero, un servizio di intelligence munito di un mandato. Poiché i loro mezzi e i loro diritti differiscono, una serratura che ferma il ladro di telefoni può cedere davanti a una richiesta delle autorità.
 Tocca per ingrandire
Due mestieri
Il primo documento che ho aperto non aveva niente di tecnico. I loro rapporti annuali per il 2024 lo dicono senza giri di parole: Apple vende soprattutto dispositivi e fa della riservatezza un argomento di vendita, mentre Meta vive di pubblicità mirata (Apple ; Meta 2024). Apple non diventa per questo un angelo, dal momento che sviluppa una propria concessionaria pubblicitaria e preleva una commissione sull’App Store (Apple ; Meta 2024). Ho quindi scelto di guardare i loro incentivi piuttosto che le loro intenzioni. Tre economisti, che hanno passato in rassegna gli studi sull’economia della privacy, collocano Facebook tra gli intermediari che vendono spazio agli inserzionisti, e ricordano che il valore di un’informazione dipende dagli altri dati con cui la si incrocia (Acquisti, Taylor, et al. 2015).
Questi incentivi hanno lasciato tracce in tribunale. Già nel 2011 la Federal Trade Commission, l’autorità americana per la tutela dei consumatori, perseguiva Facebook, e nel 2019 otteneva a suo carico una multa di cinque miliardi di dollari. Nel maggio 2023 gli rimproverava ancora di aver prolungato l’accesso di alcuni sviluppatori ai dati privati dei suoi utenti dopo aver promesso di limitarlo (Federal Trade Commission (FTC) 2023). Ho riletto le date due volte: tre azioni in dodici anni, contro la stessa azienda, per lo stesso genere di promessa.
La parola «vendere» mi ha però chiesto più cura. Mescola tre gesti, cedere dei dati, comunicarli a terzi e riutilizzarli. Quanto al RGPD, il regolamento europeo del 2016, conta perfino la semplice consultazione tra i trattamenti (Parlement européen et Conseil de l’Union européenne 2016). In casa Meta, lo stesso gruppo cifra end-to-end il contenuto dei messaggi WhatsApp (WhatsApp 2023).
Il contenuto dei messaggi
Questa cifratura end-to-end è stata il mio primo sollievo. Quando è realmente attiva, solo il mittente e il destinatario possono leggere un messaggio, e il servizio che lo trasporta non vi vede che una sequenza illeggibile (Abelson et al. 2015). Lo si può dimostrare, a condizione che il protocollo, la ricetta matematica della cifratura, sia pubblicato e che altri possano cercarvi delle falle.
WhatsApp usa così il protocollo Signal, che serviva già più di un miliardo di persone quando cinque crittografi lo hanno passato al setaccio nel 2017. Le sue chiavi cambiano a ogni messaggio inviato. Quel gruppo ha mostrato che le sue proprietà derivano da ipotesi scritte nero su bianco, senza dichiarare il sistema perfetto, e questa prudenza mi ha rassicurato più di una promessa (Cohn-Gordon et al. 2017).
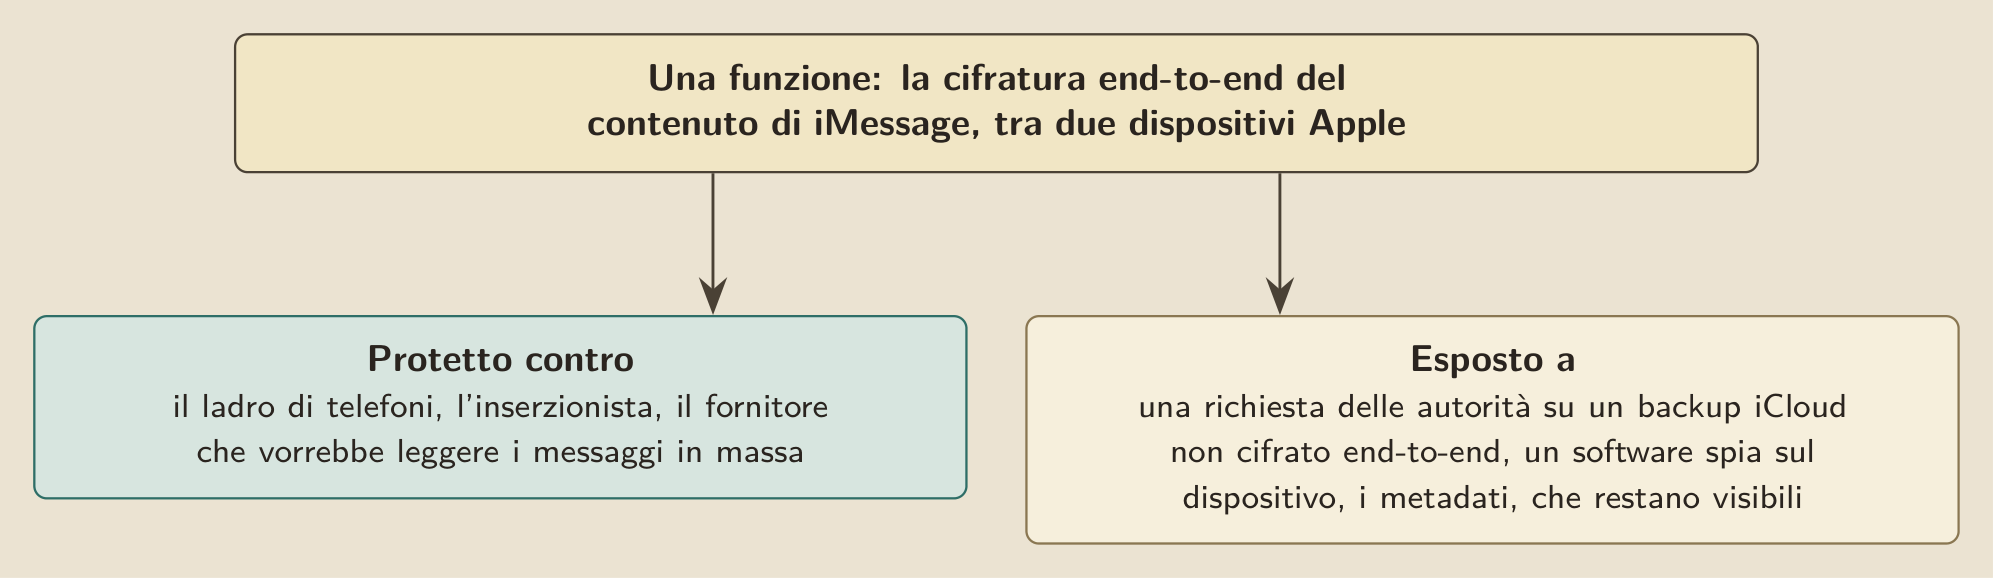
Da Apple, anche iMessage cifra end-to-end, ma soltanto tra due dispositivi della marca. Verso un telefono di un’altra marca, il messaggio esce da iMessage, e questa cifratura con lui (Apple 2024b).
La vera sorpresa mi aspettava nelle impostazioni di iCloud. Con queste impostazioni di fabbrica, quindici categorie di dati sono cifrate end-to-end. Con la Protezione avanzata dei dati salgono a venticinque, backup e foto compresi, e Apple non può più consegnare questo contenuto, nemmeno su richiesta delle autorità. Questa protezione si attiva a mano, e chi perde l’accesso al proprio account non può più contare su Apple, ma solo sul codice di uno dei suoi dispositivi, su un contatto o su una chiave di recupero (Apple 2024a). Ci ho visto una ragione onesta per non imporla, e anche una ragione comoda.
Telegram mi ha riservato lo scarto più netto tra l’immagine e la documentazione. Le sue conversazioni ordinarie e i suoi gruppi sono cifrati fino ai suoi server, e solo le «chat segrete», un’opzione da aprire in due, vanno end-to-end (Telegram 2024b). Al 27 ottobre 2026, Telegram dichiara di conservare i messaggi ordinari sui suoi server e di ripartirne le chiavi tra centri dati situati in diversi paesi (Telegram 2026). Nelle sue domande frequenti, l’azienda stessa si chiede perché non renda segrete tutte le chat. Risponde che ritrovare la propria cronologia su un nuovo telefono non ha una soluzione elegante in questo modello, e ne approfitta per rimproverare a WhatsApp i suoi backup decifrabili, con una sfrontatezza che mi ha fatto sorridere (Telegram 2024b).
Il suo protocollo fatto in casa, MTProto, ha attirato i ricercatori. Nel 2021, due informatici vi hanno segnalato un possibile attacco nel momento in cui le chiavi si rinnovano; ho letto soltanto il loro riassunto (Miculan e Vitacolonna 2021).
Lo stesso anno, un gruppo di Londra mostrava che un attaccante appostato sulla rete poteva cambiare l’ordine dei messaggi. Il loro esempio mi ha fatto ridere: «dico sì a», «tutte le pizze», «dico no a», «tutti i crimini», e basta invertire due pezzi. Dopo la loro segnalazione dell’aprile 2021, Telegram ha corretto le sue applicazioni e ha versato loro una ricompensa (Albrecht et al. 2021). Nel 2022, quel gruppo ha dimostrato la sicurezza di una variante corretta del canale tra l’applicazione e i server, sotto ipotesi insolite, e anche qui ho letto soltanto il riassunto (Albrecht et al. 2022). Pur dimostrato, questo canale si ferma ai server di Telegram, e questi lavori non dicono nulla delle applicazioni del 2026.
Per i suoi calcoli di intelligenza artificiale a distanza, Apple ha descritto nel 2024 un sistema, Private Cloud Compute, in cui nessun dato personale le sarebbe accessibile. Promette di pubblicarne il software perché dei ricercatori lo ispezionino, e al di là di quanto si può ispezionare resta soltanto la sua parola (Apple 2024d).
La busta
La cifratura protegge il contenuto, ed è già molto. Lascia fuori i metadati, la busta della lettera: chi scrive a chi, quando, per quanto tempo (Mayer et al. 2016).
La primissima rivelazione di Snowden, il 6 giugno 2013, riguardava proprio delle buste. Quel giorno si veniva a sapere che un ordine segreto obbligava l’operatore Verizon a consegnare all’FBI e alla NSA i metadati delle chiamate di milioni di americani. Un anno dopo, un ricercatore che studia la sorveglianza osservava già che questa si scontrava con richieste di una cifratura migliore (Lyon 2014). Avevo citato Snowden come se da allora nulla fosse cambiato, e mi sono ripromesso di datare ogni fatto.
Restava da sapere quanto dica davvero una busta. Per misurarlo, tre ricercatori hanno messo in rete un’applicazione Android che recuperava la cronologia delle chiamate e degli SMS di chi la installava. Hanno così raccolto, presso 823 volontari, 251.788 chiamate e più di un milione di SMS, senza una parola del loro contenuto (Mayer et al. 2016).
Ho letto il seguito con un disagio crescente. In questi tabulati, una partecipante fa una lunga telefonata alla sorella una mattina presto. Poi, due giorni dopo, chiama più volte una clinica di pianificazione familiare, e la richiama due settimane e un mese più tardi (Mayer et al. 2016). Un partecipante chiama spesso un armaiolo specializzato in un fucile semiautomatico. Un altro riceve una lunga chiamata da un reparto di cardiologia, poi chiama la linea di un apparecchio che sorveglia i disturbi del ritmo cardiaco. Per questi due partecipanti, i ricercatori hanno confermato con fonti pubbliche il disturbo cardiaco e il fucile, e hanno anche indovinato chi viveva in coppia (Mayer et al. 2016).
I loro volontari, avvertono, non rappresentano la popolazione, e per un abbonato preso a caso queste deduzioni non sarebbero sempre possibili (Mayer et al. 2016). Ma anche le app di messaggistica cifrate vedono una busta: il numero, a volte la rubrica, l’indirizzo di rete (Telegram 2026). Nel caso di WhatsApp, il libro bianco descrive in dettaglio la cifratura del contenuto, e si ferma al contenuto (WhatsApp 2023).
Nel 2021, Amnesty International ha affidato al Citizen Lab, un laboratorio che studia la sorveglianza digitale, i backup di alcuni iPhone, senza altro contesto sui dispositivi o sull’indagine. Il laboratorio vi ha confermato quattro infezioni da parte del software spia Pegasus. Le sue stesse ricerche descrivevano iPhone infettati tramite iMessage senza un solo clic del loro proprietario, e quattro backup non dicono quanti telefoni siano colpiti (Citizen Lab 2021).
Gli archivi cosiddetti anonimi
Queste buste, i servizi promettono volentieri di anonimizzarle, e io ero pronto a scommettere che la promessa non reggesse mai. Questa anonimizzazione protegge qualcosa di diverso dalla cifratura, poiché deve impedire che si colleghi un dato a una persona, e non decidere chi può leggerlo.
Per un concorso, Netflix aveva pubblicato i voti dati ai film da 500.000 abbonati, senza i loro nomi. Nel 2008, due informatici hanno mostrato che otto voti di un abbonato, anche con due errori e date approssimative, bastano a ritrovare la sua scheda nel 99% dei casi (Narayanan e Shmatikov 2008). Hanno poi fatto la prova su una cinquantina di utenti di IMDb, un sito dove si danno voti ai film in pubblico. Una delle schede ritrovate lasciava intuire opinioni politiche e religiose, attraverso voti su Fahrenheit 9/11 e su due film dedicati a Gesù. Loro ci vedono solo una prova che l’attacco funziona (Narayanan e Shmatikov 2008).
Nel 2013, un altro gruppo ha studiato quindici mesi di tracce di telefoni cellulari lasciate da un milione e mezzo di persone in un piccolo paese europeo. Per ciascuna, l’operatore annotava ora per ora l’antenna che captava il suo telefono. Su questi tabulati, quattro punti presi a caso bastavano a distinguere il 95% delle persone da tutte le altre. Distinguere una traccia non significa però darle un nome, e l’attaccante deve prima conoscere quei quattro punti (Montjoye et al. 2013).
Stavo per incassare la mia scommessa quando una rassegna del 2011 me l’ha raffreddata. I suoi quattro autori vi hanno raccolto quattordici attacchi di reidentificazione pubblicati. Nel più celebre, si era ritrovata la cartella di dimissione ospedaliera del governatore del Massachusetts grazie a una lista elettorale comprata per venti dollari (El Emam et al. 2011). Quella lista riportava, come la cartella, la sua data di nascita, il suo codice postale e il suo sesso. Dei quattordici, soltanto due riguardavano dati anonimizzati secondo le norme, e quello sulla salute aveva ritrovato solo lo 0,013% delle cartelle. Questi casi, giudicano gli autori, sono troppo pochi per concludere, e i loro dati si fermano al 2010 (El Emam et al. 2011).
Nel 2015, una rettifica aggiunge che il primo autore ha fondato la società Privacy Analytics, oltre all’attività di consulenza in anonimizzazione già dichiarata (El Emam et al. 2015). Questo non smentisce la rassegna, ma avrei voluto saperlo prima di leggerla.
Nel 2012, tre informatici hanno cercato un metodo più solido, in un articolo di cui ho letto soltanto il riassunto. Secondo loro, un campione estratto a caso, in cui ogni scheda somiglia ad alcune altre, può garantire a certe condizioni che un’analisi cambi appena con o senza una determinata persona (Li et al. 2012).
Anche il diritto europeo separa due cose. Ai suoi occhi, sostituire i nomi con dei codici, tenendo sotto chiave la tabella di corrispondenza, è una pseudonimizzazione: i dati restano attribuibili a qualcuno (Parlement européen et Conseil de l’Union européenne 2016). Dal 2020, l’autorità francese per la protezione dei dati, la CNIL, chiede di verificare che non si possa più isolare una persona, collegare le schede che la riguardano o dedurre su di lei un’informazione quasi certa (CNIL 2020).
L’impostazione di fabbrica
Le impostazioni predefinite hanno preso più spazio del previsto nella mia indagine. Nel 2015, tre ricercatori ricordavano che le si mantiene perché è comodo, e che le si prende volentieri per raccomandazioni. Il loro esempio mi ha colpito: dopo un cambiamento dell’impostazione predefinita, la quota dei profili Facebook che mostravano in pubblico il proprio liceo è all’incirca raddoppiata tra il 2009 e il 2010 (Acquisti, Brandimarte, et al. 2015).
Questo prezzo dell’impostazione predefinita si vede meglio che altrove nei backup. Senza la Protezione avanzata, Apple detiene le chiavi dei backup iCloud e può consegnarne il contenuto, messaggi compresi, su una richiesta valida delle autorità (Apple 2024b, 2024c). In quel caso, un iMessage cifrato durante il suo viaggio torna leggibile non appena dorme in un backup ordinario. Secondo l’EFF, un’associazione americana per la difesa delle libertà digitali, la polizia conosce questa falla da tempo (Electronic Frontier Foundation ; Apple 2025).
WhatsApp ha avuto lo stesso punto debole, poiché i suoi backup finivano su Google Drive o iCloud senza cifratura end-to-end. Nel 2021, due ingegneri di Meta hanno descritto l’opzione che li cifra. La loro chiave resta presso l’utente, oppure in una cassaforte hardware che si blocca per sempre dopo troppi tentativi falliti (Krassovsky e Cadden 2021).
Per i file online, la parola «cifrato» non dice chi tiene le chiavi. Al 27 ottobre 2026, Microsoft cifra ogni file di OneDrive con una chiave propria, ma conserva le chiavi principali (Microsoft 2026c). La sua Cassaforte personale aggiunge una verifica dell’identità per aprire una cartella di OneDrive, senza dire nulla di queste chiavi (Microsoft 2026g). Da Google, il contenuto di Drive viene elaborato per la ricerca e la sicurezza, e solo quattro edizioni professionali e scolastiche lasciano le chiavi all’organizzazione (Google 2026b, 2026a).
Quanto agli usi, Microsoft indicizza il contenuto di OneDrive, lo esclude dalla pubblicità mirata e condivide dati all’interno del suo gruppo, il che non è una vendita. Promette anche che i file dei privati non addestrano i modelli del suo assistente Copilot, il che non impedisce di leggerli per rispondere. Da agosto 2026, però, le sue domande frequenti rimandano la nuova applicazione ad altre regole, in cui ho finito per perdermi (Microsoft 2026e, 2026a, 2026f, 2026d).
Lo Stato
Questo avversario, la crittografia da sola non lo tiene alla larga. Nel 2014, un’autorità americana di controllo ha descritto come il programma PRISM ottenesse dati dai grandi fornitori (Privacy and Civil Liberties Oversight Board (PCLOB) 2014). Il suo fondamento, un articolo di legge che riguarda gli stranieri fuori dagli Stati Uniti, è stato riautorizzato dal Congresso nel 2024 (Congres des Etats-Unis 2024). Dal 2018, il CLOUD Act permette inoltre di esigere da un fornitore dati conservati all’estero (Congres des Etats-Unis 2018). Infine, con le sue lettere di sicurezza nazionale, l’FBI ottiene senza un giudice certi dati degli abbonati, spesso con il divieto di parlarne (Electronic Frontier Foundation 2023).
Questi testi, un caso li mostra all’opera. Nel dicembre 2013, alcuni agenti federali che sospettavano un traffico di droga hanno ottenuto un mandato per le e-mail di un cliente di Microsoft, conservate a Dublino. Il caso è arrivato fino alla Corte suprema, che lo ha chiuso nell’aprile 2018 dopo il voto del CLOUD Act, senza dire se le e-mail siano state consegnate (Supreme Court of the United States 2018).
La cifratura end-to-end limita le pretese di uno Stato, poiché un’azienda non consegna un contenuto che non è in grado di leggere. Alcuni governi reclamano quindi una porta secondaria, un accesso riservato alle autorità. Nel 2015, quindici crittografi hanno risposto loro in un articolo intitolato Keys Under Doormats, chiavi sotto lo zerbino. Ricordano che nel 1992 un’unità dell’FBI prevedeva che al massimo il 40% delle intercettazioni sarebbe rimasto intelligibile tre anni dopo, mentre oggi la polizia sorveglia molto meglio (Abelson et al. 2015). Mi sono chiesto a quante previsioni di questo genere avessi creduto sulla parola. Secondo loro, una debolezza non sceglie chi la sfrutta. Così la chiave prevista per la polizia può essere rubata o reclamata domani da un altro governo, e la cifratura indebolita per i criminali lo è anche per i giornalisti e i dissidenti (Abelson et al. 2015).
Il Regno Unito ha messo l’argomento alla prova. Nel gennaio 2025, un ordine segreto esigeva da Apple un accesso ai dati iCloud cifrati. Apple ha preferito ritirare la Protezione avanzata ai suoi utenti britannici piuttosto che aprirvi una porta secondaria. In agosto gli Stati Uniti hanno affermato che il Regno Unito ritirava la sua richiesta, e in ottobre si veniva a sapere che l’aveva riscritta per i soli utenti britannici (Electronic Frontier Foundation ; Apple 2025).
L’Unione europea ha guardato dalla parte dell’analisi lato client, in cui il telefono esamina il contenuto prima di cifrarlo. Il suo progetto contro i contenuti pedopornografici, soprannominato «chat control», ha voluto a lungo imporla, prima che gli Stati membri vi rinunciassero. Nella primavera 2026, il Parlamento ha rifiutato di prorogare il regime che permetteva di scansionare su base volontaria, poi un aggiornamento annuncia una possibile ripresa fino al 2028 (Electronic Frontier Foundation 2026).
Apple stessa aveva annunciato nel 2021 un sistema del genere per le foto di iCloud, prima di abbandonarlo nel 2022 (Apple 2022). Quattordici specialisti, tra cui undici firmatari del 2015, lo hanno studiato in Bugs in Our Pockets. Secondo loro, Apple vi aveva impiegato alcuni dei migliori talenti della crittografia senza ottenere un sistema sicuro, e un simile meccanismo di sorveglianza può essere dirottato (Abelson et al. 2024).
Di queste richieste, le aziende pubblicano il conteggio. Nel 2024, Meta ha ricevuto per Facebook 645.908 richieste da governi, e ha fornito almeno un dato per 500.275 di esse. È quasi due volte e mezzo il totale del 2019, e non mi aspettavo una pendenza simile, anche se questi conteggi non dicono quali dei dati forniti fossero cifrati (Meta 2025). Da Microsoft si contano 5.587 richieste americane riguardanti privati nel secondo semestre 2025, richieste ricevute e non file consegnati (Microsoft 2026b). La sua informativa sulla privacy non dice quante volte consegni e-mail o file (Microsoft 2026e, 2026b).
Telegram ha la storia più strana. La sua informativa sulla privacy, al 22 settembre 2024, prevedeva di consegnare l’indirizzo IP e il numero solo per un sospettato di terrorismo, e aggiungeva che non era ancora mai successo (Telegram 2024c). Già dal giorno dopo, la clausola riguardava qualsiasi persona sospettata di attività criminali, sempre per l’indirizzo IP e il numero (Telegram 2026, 2024a). Il suo capo era stato arrestato in Francia il mese precedente, in parte perché l’azienda si rifiutava di consegnare dati in un’indagine sullo sfruttamento di minori (Whittaker 2025). Eppure, nella sua precisazione, Telegram affermava che queste trasmissioni erano possibili dal 2018 e avevano già avuto luogo (Telegram 2024a). Ho riletto i due testi fianco a fianco senza riuscire a conciliarli.
Per il 2024, secondo un giornalista di TechCrunch, Telegram dichiara 900 trasmissioni alle autorità americane, che riguardano 2.253 utenti. Una mappa collaborativa del media Meduza contava solo 14 richieste soddisfatte, in tutto il mondo, per la maggior parte dell’anno, e il giornalista vi legge un forte aumento dopo l’arresto (Whittaker 2025).
I data broker, infine, sfuggono a tutto questo. Nel 2016, due ricercatori hanno misurato i tracker nascosti sul milione di siti più visitati (Englehardt e Narayanan 2016).
Il tracciamento
La protezione più visibile di Apple mi è sembrata anche la più ambigua. Con App Tracking Transparency, un’applicazione deve chiedere il permesso prima di seguire il proprio utente da un’applicazione all’altra (Kollnig et al. 2022). Per misurarne l’effetto, cinque ricercatori hanno confrontato nel 2022 due versioni di 1.759 applicazioni, prima e dopo la regola. Nella seconda, l’identificativo pubblicitario era effettivamente bloccato, ma il numero di librerie di tracciamento non si era quasi mosso. Nove applicazioni calcolavano persino insieme un identificativo ricavato dalle caratteristiche del telefono, con un codice fornito da una filiale di Alibaba, contro le regole di Apple. Apple, notano, pratica essa stessa alcune forme di tracciamento, e riprendono una stima di stampa che valuta le perdite del settore intorno ai dieci miliardi di dollari (Kollnig et al. 2022).
Lo stesso gesto ha dunque servito gli utenti di Apple e la sua concessionaria pubblicitaria, costando caro ai suoi concorrenti della pubblicità. Non sono riuscito a decidere quale dei tre contasse di più per Apple.
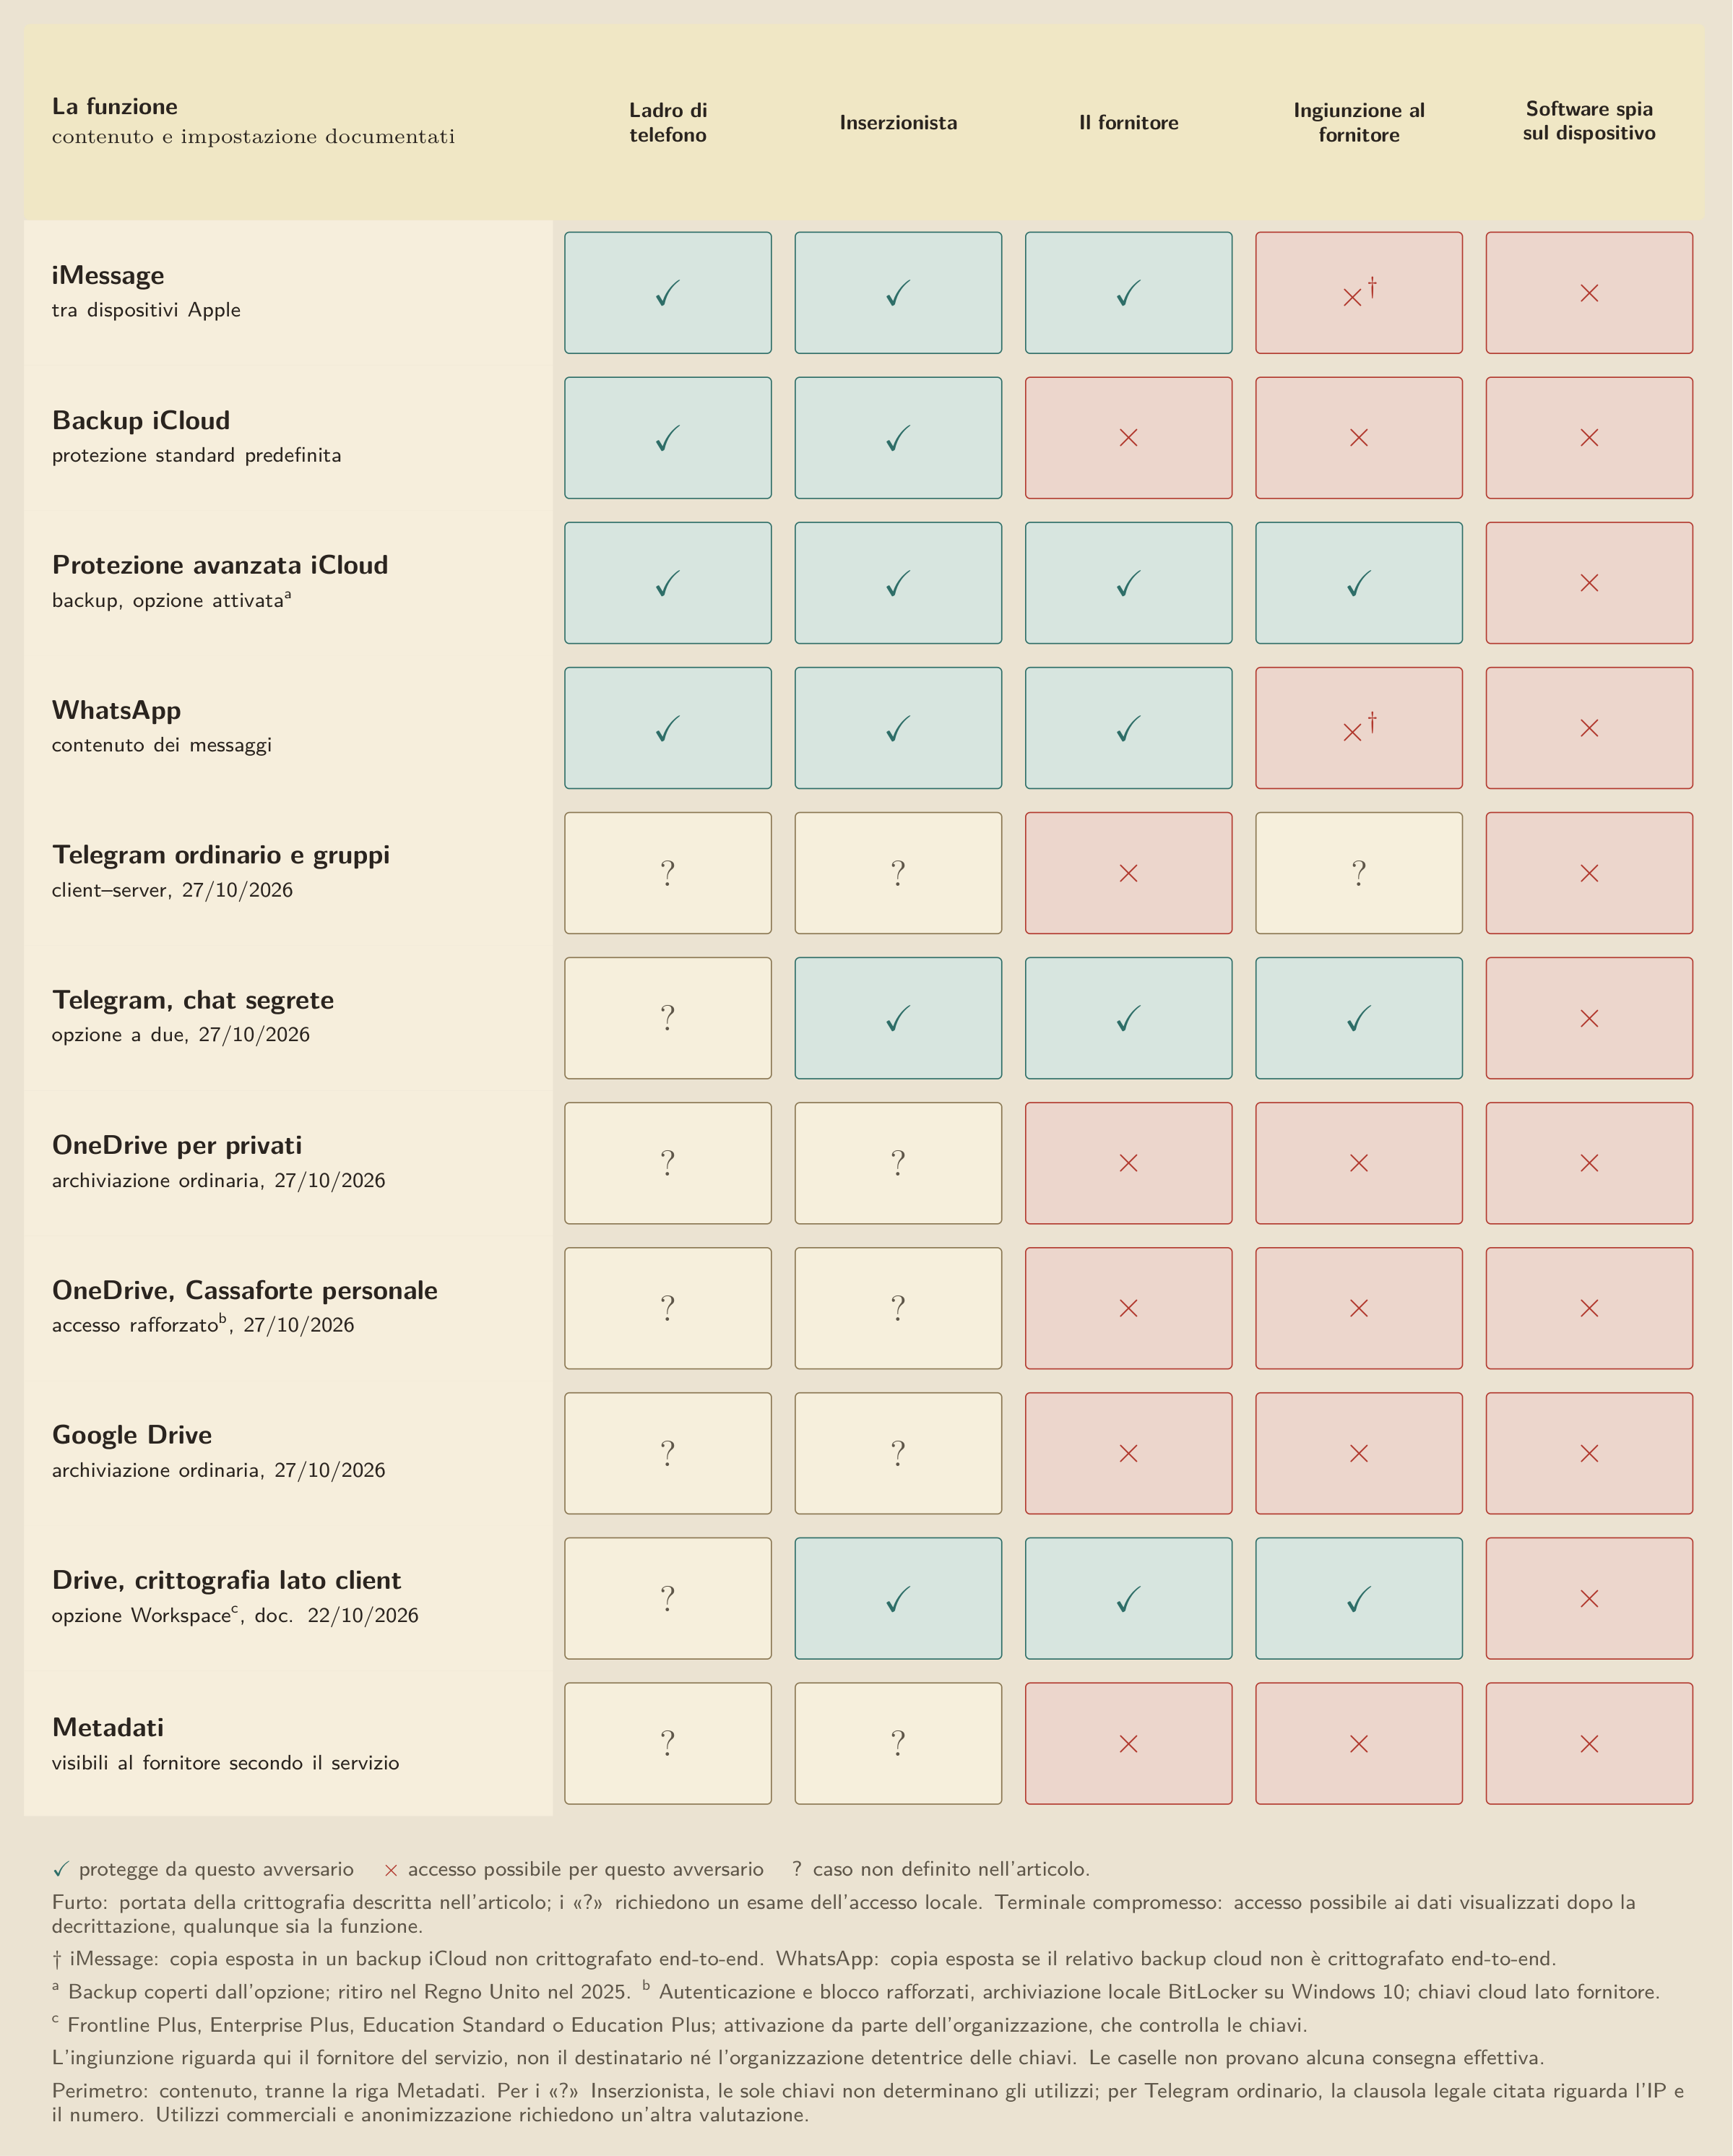
Alla fine ho riportato tutto in una tabella, una riga per funzione e una colonna per avversario.
 Tocca per ingrandire
Tre argomenti sono rimasti fuori dalla mia indagine: il diritto paese per paese, i software spia al di là dei quattro backup del Citizen Lab, e il mercato dei data broker. Non ho trovato nemmeno quante persone attivino le protezioni proposte come opzione.
Per parte mia, esco da questa indagine meno cinico e meno tranquillo. Là dove si applica la cifratura end-to-end, il fornitore non legge, e lo si può dimostrare. E un’azienda che ha mentito su un punto non rende falsa la sua matematica. Ma la busta, il backup lasciato all’impostazione di fabbrica, la richiesta delle autorità e il telefono infetto restano lì. Non chiedo più a un servizio se protegge i miei dati, cerco quale funzione mi protegge, con quale impostazione e contro chi. «Non ho niente da nascondere» non mi basta più, perché si chiude la porta del bagno senza dissimulare nulla di colpevole. E a decidere che cosa sarebbe da nascondere è chi detiene il dato. Mi chiedo quante persone sappiano in quale menu si trovi la protezione di cui avrebbero bisogno.
Bibliografia
Che cosa è cambiato
- : Il testo è riscritto come un racconto, e il titolo non cambia. Conserva le sue cinquantuno fonti e ne trae fatti che prima non riportava: le azioni della FTC contro Facebook dal 2011, il numero di categorie iCloud cifrate con e senza la Protezione avanzata dei dati, l'attacco all'ordine dei messaggi di Telegram, lo studio di Stanford sui registri delle chiamate di 823 volontari, i dettagli delle reidentificazioni di Netflix e del governatore del Massachusetts, e l'effetto di App Tracking Transparency misurato su 1.759 applicazioni. Le sezioni che davano un metodo al lettore e il rimando a due altri articoli sono stati tolti. Che cosa l'ha motivato: L'articolo racconta ora l'indagine e lascia al lettore la conclusione. Ogni fatto nuovo è stato riletto nella sua fonte, e il testo dice quando tre studi si sono potuti leggere solo nel riassunto. Il primo schema non contiene più una frase che conclude.
- : Il testo è riscritto a partire dai dibattiti dell'autore con le persone a lui vicine su che cosa accade ai nostri dati. L'indagine si estende a Telegram, Microsoft e Google Drive, oltre che alla vendita, al riutilizzo e all'anonimizzazione dei dati. Che cosa l'ha motivato: L'articolo parte ora dall'esperienza da cui è nato e distingue la cifratura, gli usi consentiti e il rischio di re-identificazione. I nuovi servizi e le loro opzioni sono esaminati alla data dei documenti consultati, con le relative fonti e i loro limiti.
- : Il metodo impiegato è nominato come quello di un altro articolo del corpus. Che cosa l'ha motivato: Il ledger di questo testo riporta «stesso metodo dell'articolo sulla raccolta differenziata» fin dalla sua redazione, e questa frase non aveva mai raggiunto un lettore.
- : Il cinismo in blocco è nominato come un errore d'inferenza, con il suo rinvio. Che cosa l'ha motivato: Il ledger di questo testo riporta questo collegamento fin dalla sua redazione, e non aveva mai raggiunto un lettore.